[Mise à jour #135]
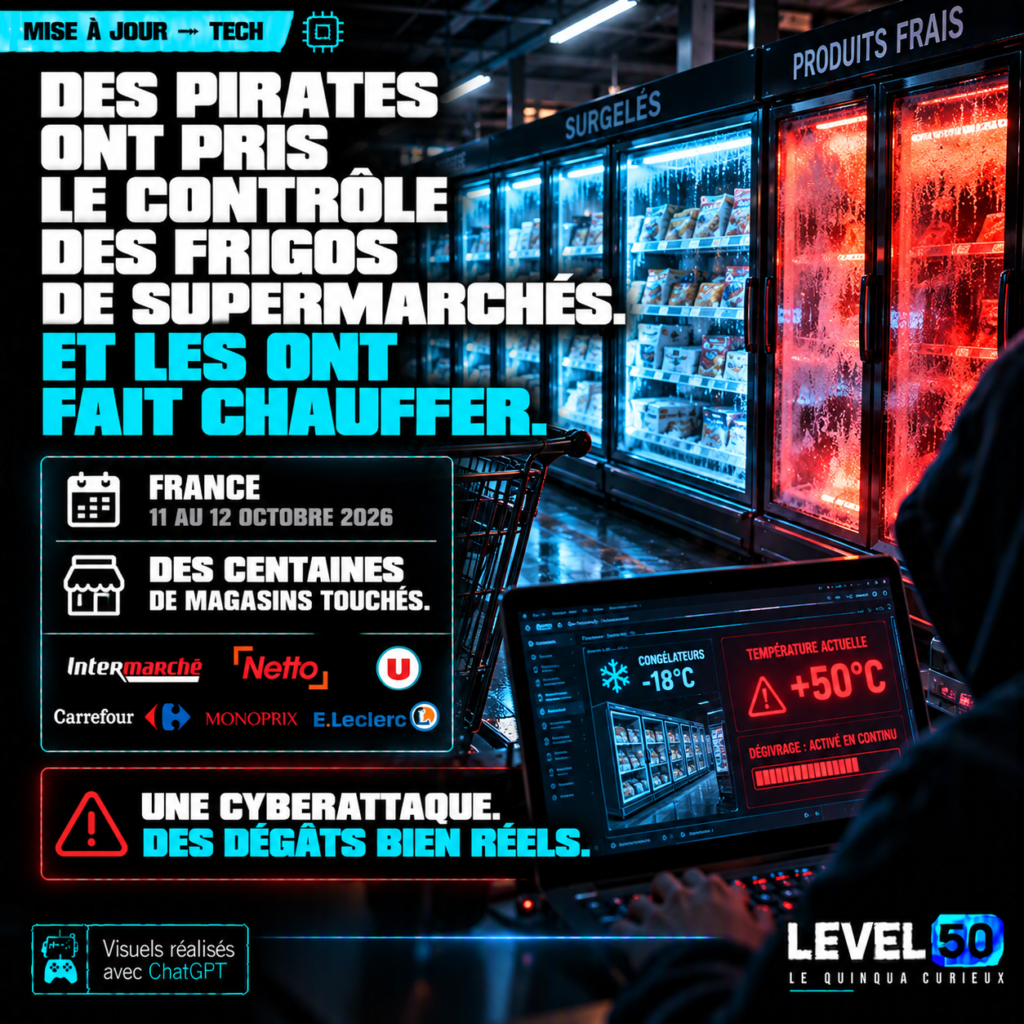
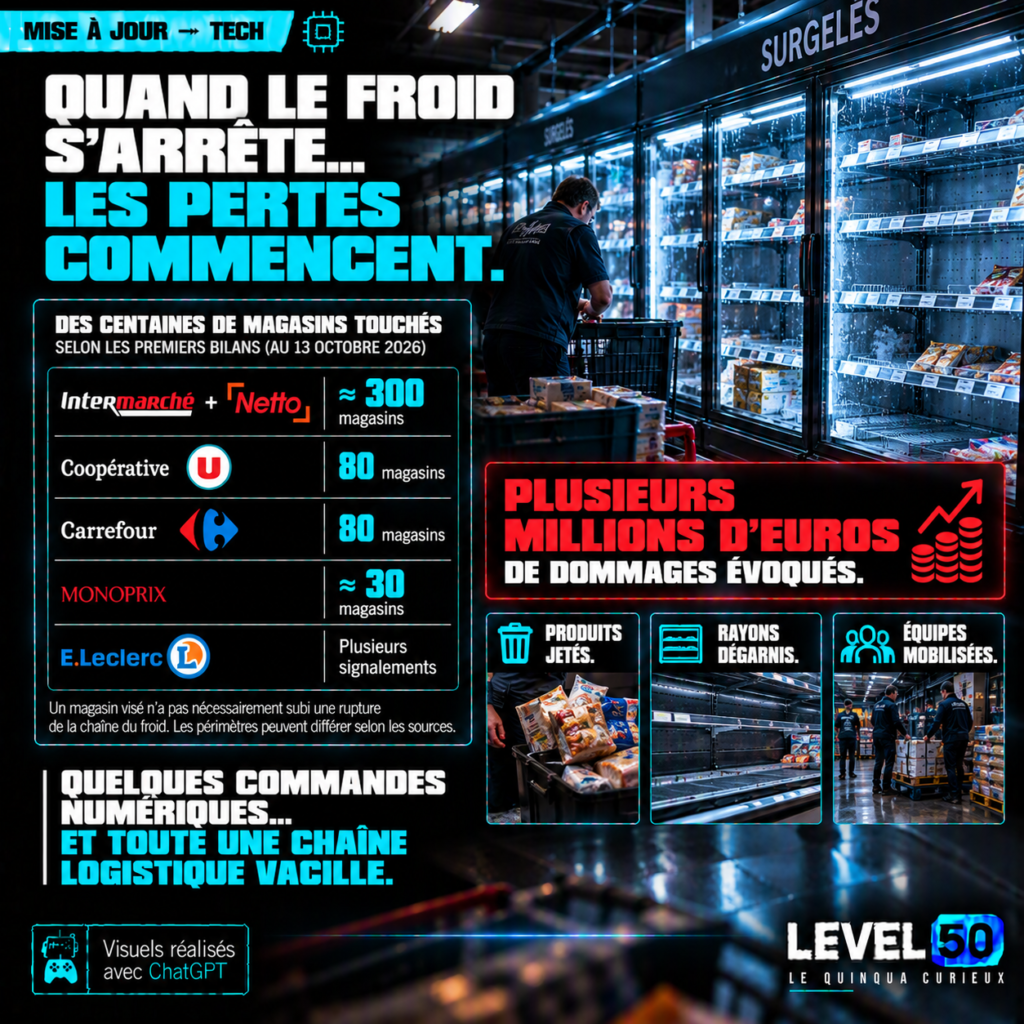
Dans la nuit du 11 au 12 octobre, des pirates ont déréglé à distance les installations de froid de centaines de supermarchés français. Vingt-quatre heures plus tard, le bilan s’est alourdi : Intermarché et Netto restent les plus touchés (environ 300 magasins, selon franceinfo), devant Coopérative U (80), Carrefour (80) et Monoprix (une trentaine), auxquels s’ajoutent plusieurs E.Leclerc. L’ANSSI a publié une alerte, le parquet de Paris enquête, et une question domine : par où les pirates sont-ils entrés ? À ce stade, personne n’a revendiqué l’attaque et la voie d’entrée n’est pas connue publiquement. Ce texte fait le point au 13 octobre.
Ce qui s’est passé
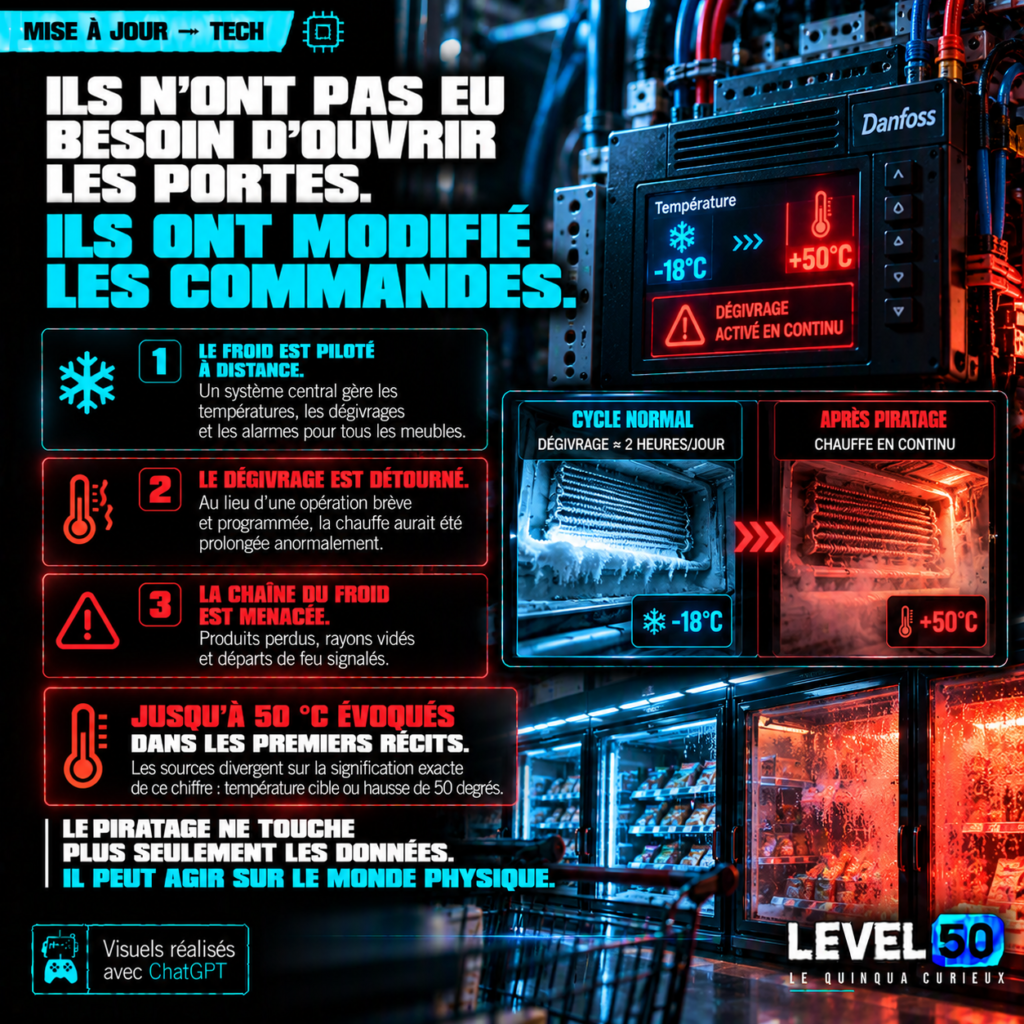
D’après BFMTV, les attaquants auraient détourné la fonction de dégivrage : au lieu de l’opération brève et programmée qui fait fondre le givre, les meubles auraient reçu l’ordre de chauffer en continu. Next précise que ce cycle dure normalement environ deux heures par jour. Selon les sources, la consigne a été fixée à 50 °C ou relevée jusqu’à 50 degrés de plus. Dans les deux cas, un congélateur censé rester très en dessous de zéro devient une étuve, et les dégâts ne se découvrent qu’au matin. Le parquet de Paris évoque aussi des « départs de feu ».
Le décompte a grimpé : de « une centaine » d’Intermarché lundi matin, d’après un premier relevé des Mousquetaires, à environ 300 mardi, Netto compris. Pour Coopérative U, son PDG Dominique Schelcher parle de 80 magasins visés, où équipes et frigoristes ont, pour la plupart, réussi à contenir l’attaque : seule une « minorité » a connu une rupture de la chaîne du froid et dû jeter des produits. France Inter, citant une source proche du dossier, évoque une facture globale de plusieurs millions d’euros.
Comment un frigo se retrouve piraté
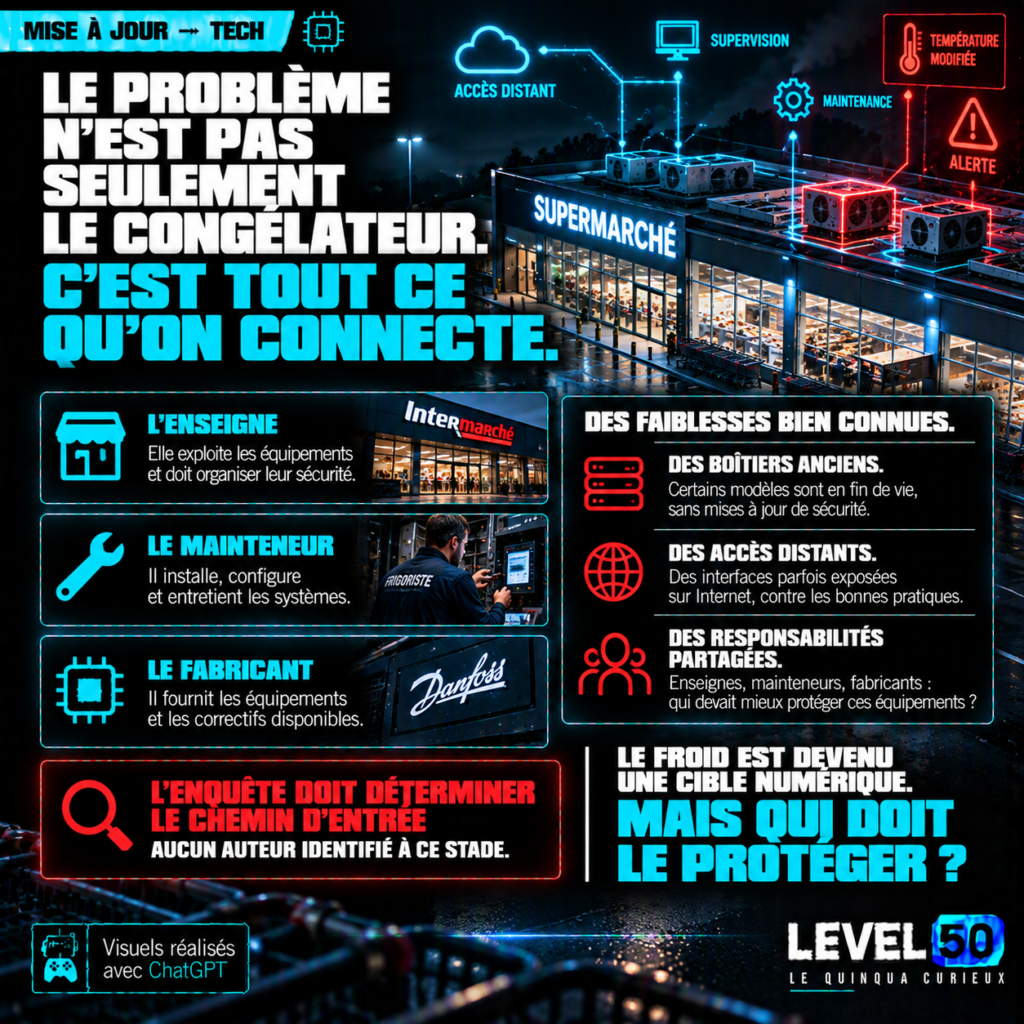
Dans un supermarché moderne, un gestionnaire central relié au réseau du magasin joue les chefs d’orchestre pour tous les meubles et chambres froides : il fixe les températures cibles, programme les dégivrages et remonte les alarmes. Cette liaison évite aux techniciens de se déplacer pour dépanner, mais elle ouvre aussi une porte. D’après BFMTV, l’attaque viserait le matériel de Danfoss, un constructeur danois dont les régulateurs équipent de nombreux magasins en France. Comment les pirates sont entrés, l’enquête devra le dire.
Ce que disent les autorités
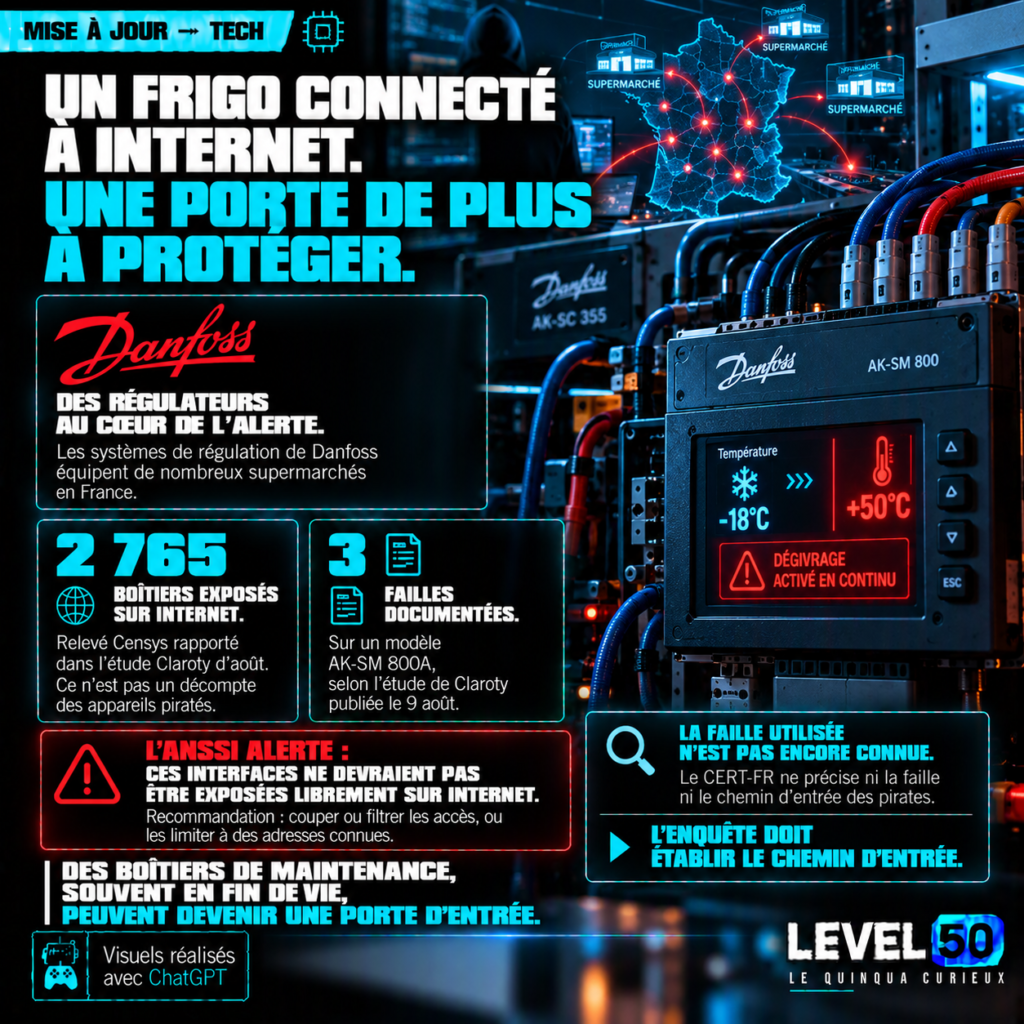
Le CERT-FR, la cellule d’alerte rattachée à l’ANSSI, a publié le 12 octobre un bulletin sur de « nombreuses compromissions » de boîtiers Danfoss des séries AK-SM et AK-SC. Il y juge « contraire aux bonnes pratiques » de laisser une interface de gestion accessible depuis Internet. Sa recommandation de base : couper ou filtrer les accès à ces boîtiers ; si l’accès à distance reste indispensable, ne l’ouvrir qu’à des adresses connues. Pour un boîtier suspecté d’avoir été compromis, il conseille de le remettre à zéro, d’installer les correctifs disponibles, de changer tous les identifiants et de contrôler les comptes. Reste une zone d’ombre : le texte n’indique ni la faille exploitée ni le chemin emprunté par les pirates, et ne fournit pas de signes techniques permettant de repérer une intrusion.
Vincent Strubel, le directeur de l’ANSSI, a pressé les exploitants de déconnecter ces deux séries d’Internet ou, à défaut, d’en verrouiller strictement l’accès, rapporte l’AFP, citée par The Hacker News. Selon l’entourage du Premier ministre, l’agence a repéré une vulnérabilité dans un logiciel d’un éditeur danois, l’a contacté, et se coordonne avec ses homologues européens, car d’autres pays pourraient être touchés.
Une faille déjà documentée ?
Le 9 août, l’équipe Team82 de la société de cybersécurité Claroty avait publié une étude sur l’un de ces boîtiers, l’AK-SM 800A. Elle y décrit trois failles dans son interface web d’administration, dont un contournement de la connexion, et démontre qu’un boîtier pris en main peut stopper la production de froid pendant que l’écran affiche des températures truquées. D’après des relais de l’étude, un relevé du moteur de recherche Censys en dénombrait 2 765 accessibles depuis Internet. Danfoss a livré un correctif, le firmware R4.3.1.
Interrogé par Next et franceinfo, Danfoss affirme que les appareils compromis se répartissent en deux familles : des modèles en fin de vie, sans mises à jour de sécurité (AK-SM 800 et AK-SC 355), et un modèle qui n’avait pas reçu sa mise à jour, l’AK-SM 800A. Seul ce dernier est couvert par l’étude de Claroty. Comme le CERT-FR ne nomme pas la faille utilisée, rien ne permet de dire à ce stade si les trois failles d’août ont servi.
Et si ce n’était pas qu’un fabricant ?
Selon ICI Occitanie TV (France 3), le froid a lâché mardi matin dans un Leclerc de Lescure-d’Albigeois, dans le Tarn : le magasin n’est pas équipé par Danfoss mais par Dixell, autre fabricant de régulateurs de température. D’après les informations de la chaîne, la même vague toucherait donc aussi les équipements Dixell. Les autorités ne l’ont pas confirmé dans les sources consultées. Si c’était le cas, le problème dépasserait un seul constructeur.
Qui répond de quoi
La section cybercriminalité du parquet de Paris a ouvert une enquête, menée par l’Office anticybercriminalité. Elle vise d’abord à dresser la liste des victimes, puis à relier l’attaque aux dommages signalés : nourriture perdue et débuts d’incendie. Le Premier ministre a chargé l’ANSSI du dossier.
La question des responsabilités est déjà posée. Pour Dominique Schelcher, Coopérative U n’a pas de lien direct avec le constructeur (« pas clients directs de Danfoss », dit-il) : le groupe passe par des frigoristes, qui lui fournissent le système. Ces professionnels ont-ils averti les magasins ? « L’enquête va devoir le dire ». De son côté, Danfoss dit accompagner ses clients, notamment pour mettre à jour les boîtiers qui peuvent l’être et couper leur exposition directe à Internet, selon Cooling Post cité par The Hacker News. Dans les sources consultées, personne n’a revendiqué l’attaque et aucun auteur n’est identifié.
Et pour les clients ?
L’effet visible, ce sont des rayons frais ou surgelés dégarnis dans les magasins qui n’ont pas pu réagir à temps. À Guerlédan, dans les Côtes-d’Armor, l’Intermarché a évoqué sur ses réseaux sociaux une « cyberattaque sur notre chaîne du froid ». Aucun avis sanitaire destiné aux consommateurs n’est ressorti des sources consultées.
Ce qu’il faut retenir
Ce qui frappe, à ce stade, c’est moins la sophistication de l’attaque que l’ordinaire des maillons en cause : des boîtiers de maintenance parfois en fin de vie, des interfaces que les autorités jugent déconseillé d’exposer, et une chaîne où l’enseigne compte sur le frigoriste, qui compte sur le constructeur. L’enquête dira lequel de ces maillons a cédé. Si la piste Dixell se confirme, la leçon dépassera un fabricant : c’est tout le froid connecté de la grande distribution qu’il faudra passer en revue. Une certitude : le froid est devenu une cible, et la question de savoir qui doit le protéger reste ouverte.
Sources : franceinfo, « Des magasins Système U, Intermarché, E.Leclerc et Monoprix touchés par une cyberattaque contre leurs installations frigorifiques » — franceinfo, « Après la cyberattaque visant des frigos, le PDG de Coopérative U tempère l’ampleur des dégâts dans ses supermarchés » — franceinfo, « Cyberattaque sur des installations frigorifiques : Sébastien Lecornu « suit le dossier personnellement », l’Anssi saisie par Matignon » — Boursorama (AFP), « Des supermarchés français touchés par une cyberattaque inédite de leurs installations frigorifiques » (12 octobre) — Boursorama (AFP), « Cyberattaque contre les frigos des supermarchés : une minorité de magasin touchés, tempère le PDG de Coopérative U » (13 octobre) — RTBF (AFP), « Ils ont déclenché à distance le dégivrage des frigos : des supermarchés français victimes d’une cyberattaque doivent jeter tous leurs produits frais » — ICI, « Une cyberattaque « d’une extrême gravité » cible les frigos d’Intermarché, de Leclerc et du groupe U » — L’Avenir, « Cyberattaque des frigos de supermarchés en France : des millions d’euros de pertes, des frigos à 50 °C, des produits jetés » — CERT-FR, alerte CERTFR-2026-ALE-012, « Incident de sécurité ciblant les Danfoss série AK-SM et AK-SC » — The Hacker News, « Attackers Heat French Supermarket Fridges Up to 50°C by Hijacking Danfoss Controllers » — Next, « [MàJ] Des frigos piratés dans les supermarchés à cause d’une console de gestion exposée » — ICI Occitanie TV (France 3 Régions), « INFO ICI TV. Cyberattaque : après Danfoss, le fabricant Dixell à son tour visé, un Leclerc du Tarn privé de froid » — Claroty Team82, « Freeze the Controller, Defrost the Food: Uncovering Vulnerabilities in Danfoss Refrigeration Controllers » — IT-Connect, « Super U, Intermarché : des pirates font chauffer les congélateurs à 50 °C » — Cyberattaque.org, « Danfoss au cœur de la cyberattaque qui fait chauffer les frigos d’Intermarché, Super U et Leclerc » — InformatiqueNews, « L’attaque des frigos Danfoss expose l’angle mort de l’OT télémaintenue »
Level 50, la mise à jour pour rester connecté.